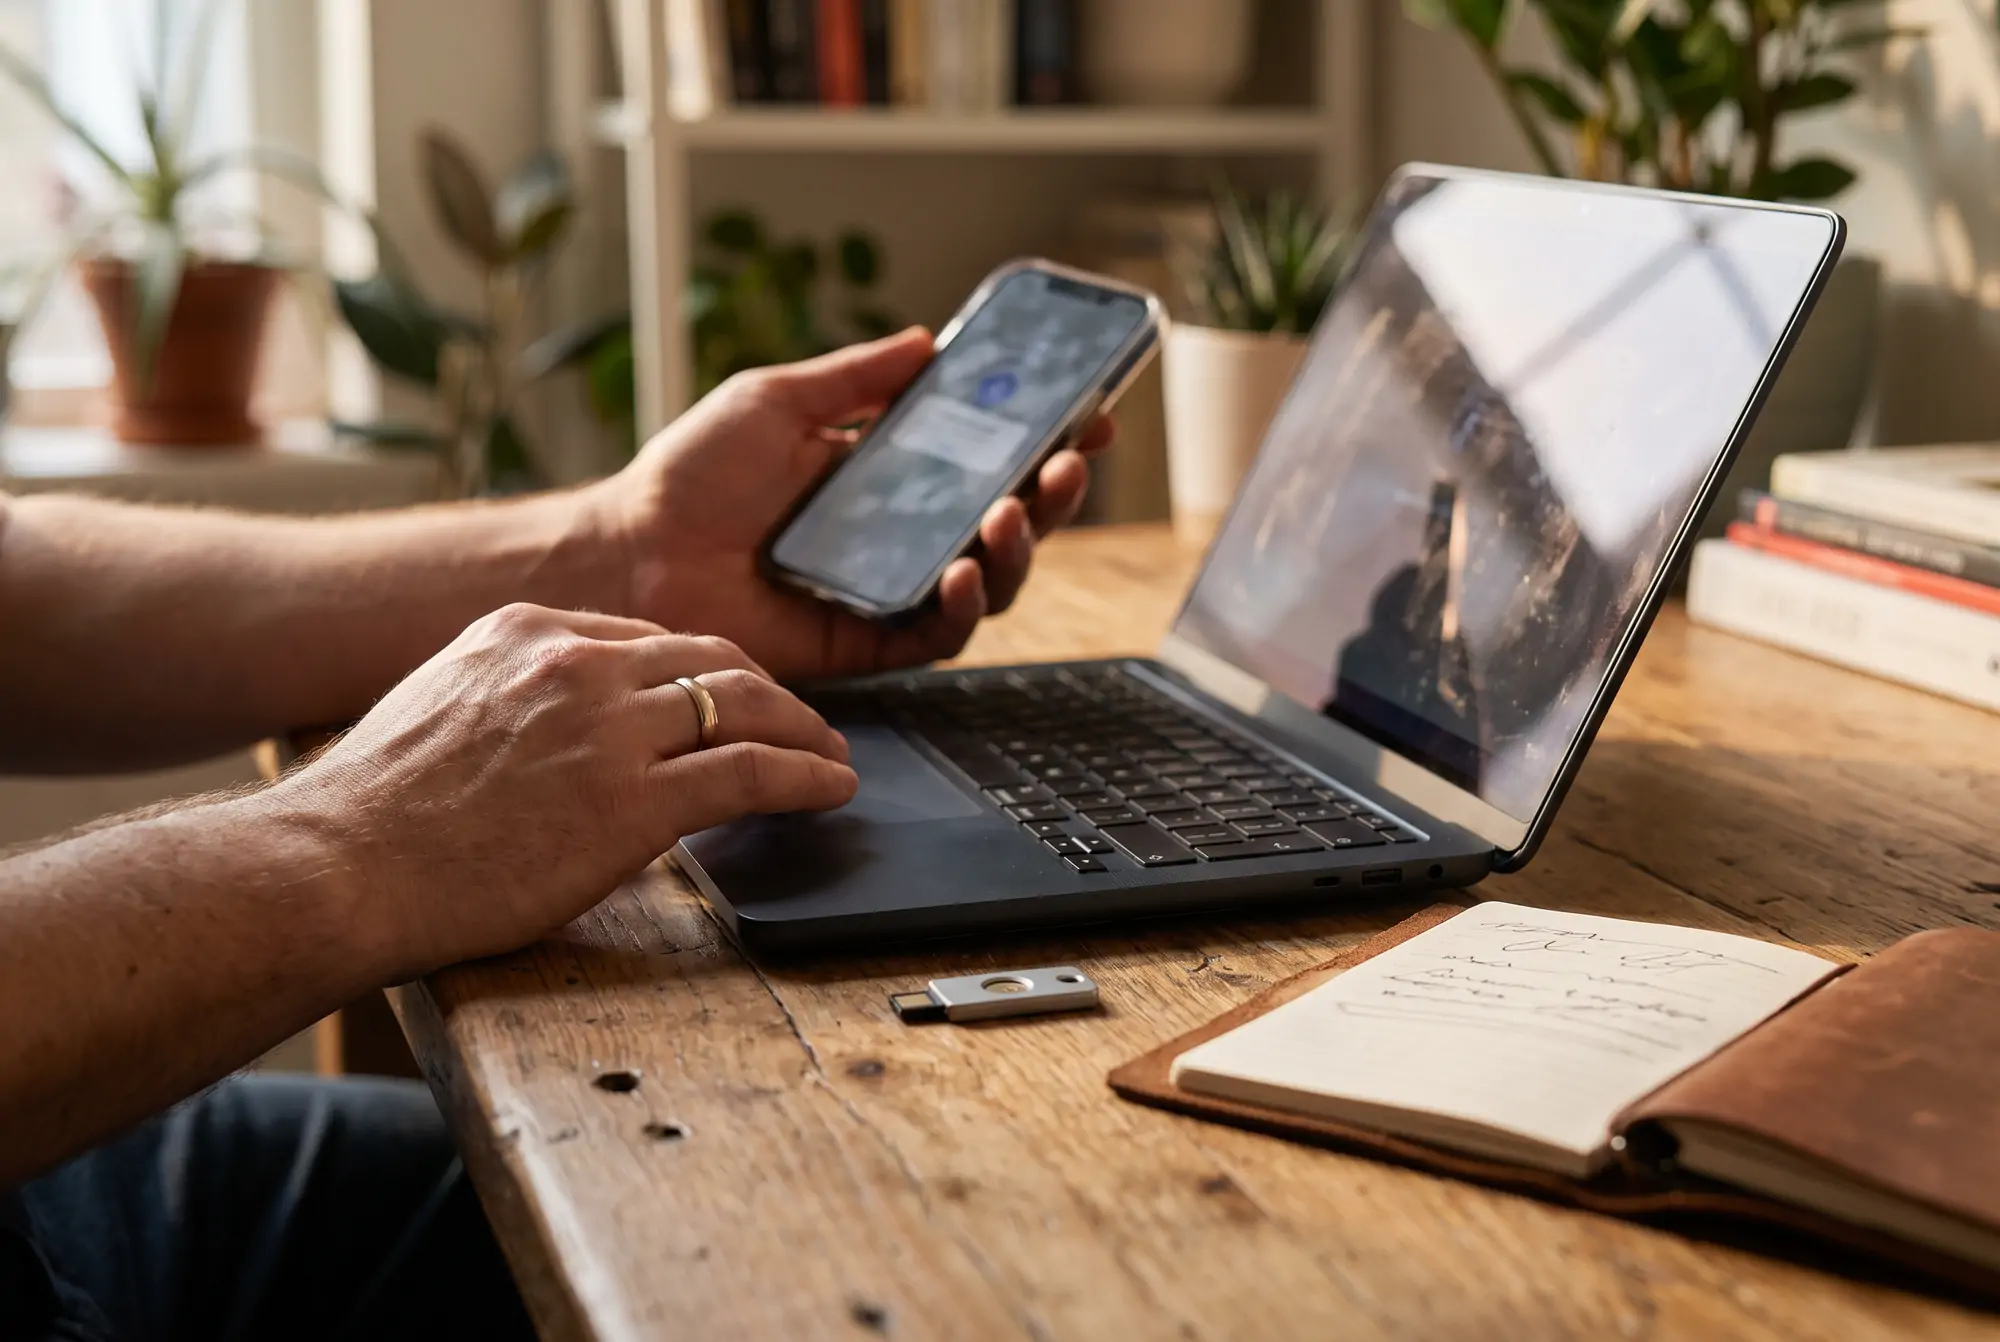
Der heimische PC ist längst kein bloßes Arbeitsgerät mehr. Dort liegen Urlaubsfotos, Steuerunterlagen, gespeicherte Zugänge zum Onlinebanking, Rechnungen und oft auch Daten vernetzter Geräte. Für Cyberkriminelle ist das attraktiv, ganz ohne spektakulären Hollywood-Hack. Ein aktuelles Antivirus Programm zählt deshalb zur sinnvollen Grundausstattung, ersetzt aber keine Aufmerksamkeit im Alltag. Schutz entsteht erst, wenn Software, sichere Konten und vorsichtiges Verhalten zusammenspielen. Das Bundesamt für Sicherheit in der Informationstechnik registrierte im Berichtszeitraum 2024/2025 weltweit durchschnittlich 119 neue Schwachstellen pro Tag. Gegenüber dem vorherigen Zeitraum bedeutete das einen Anstieg von rund 24 Prozent. Das betrifft nicht nur Konzerne mit eigener IT-Abteilung, sondern jeden privaten Rechner.
Angriffe kommen inzwischen gut getarnt daher
Die Zeiten plumper E-Mails mit schlechter Rechtschreibung und dubiosen Dateianhängen sind nicht vorbei, aber sie sind nur noch ein Teil des Problems. Heute beginnt ein Angriff häufig mit einer Paketbenachrichtigung, einer angeblich überfälligen Rechnung oder einer Nachricht im Messenger. Logo, Absendername und Tonfall wirken dabei oft erstaunlich glaubwürdig. Kein Wunder, dass viele Empfänger kurz zögern – und dann doch klicken.
Wie schnell sich die Methoden verschieben, zeigt der deutliche Anstieg neuartiger und verschlüsselter Malware: In einer Auswertung für das zweite Halbjahr 2025 stieg neue Malware gegenüber dem Vorquartal um 1.548 Prozent. Zudem umgingen 23 Prozent der entdeckten Schadprogramme klassische, rein signaturbasierte Schutzverfahren. Das ist der Knackpunkt. Ein Schutzprogramm sollte nicht nur bekannte Dateien erkennen, sondern auch verdächtiges Verhalten bemerken. Wenn ein Prozess plötzlich massenhaft Dokumente verschlüsselt oder im Hintergrund Passwörter ausliest, muss der Schutz greifen können.
Updates sind oft die wirksamste Gegenmaßnahme
Viele erfolgreiche Angriffe beruhen nicht auf außergewöhnlich raffinierten Einbrüchen. Häufig genügt eine bekannte Sicherheitslücke, für die seit Wochen ein Patch bereitsteht. Betroffen sein können Windows oder macOS, Browser, Office-Programme, PDF-Reader, Router und kleine Tools, die irgendwann installiert wurden und dann in Vergessenheit geraten sind. Genau dort entstehen unnötige Risiken.

Automatische Updates sollten daher für Betriebssystem, Browser und regelmäßig genutzte Anwendungen eingeschaltet sein. Das spart nicht nur Arbeit, sondern verhindert auch, dass Sicherheitskorrekturen aufgeschoben werden, bis sie niemand mehr auf dem Schirm hat. Ein kurzer Blick auf Router, NAS-Systeme, Smart-TVs und Überwachungskameras lohnt sich ebenfalls. Solche Geräte erhalten oft eigene Firmware-Updates, die manuell angestoßen werden müssen. Besonders kritisch wird es bei Software ohne Herstellerunterstützung. Was nicht mehr gepflegt wird, sollte möglichst ersetzt oder entfernt werden. Weniger Programme bedeuten schließlich auch weniger mögliche Einfallstore.
Konten brauchen einen eigenen Schutzplan
Ein sauber abgesicherter Rechner hilft wenig, wenn E-Mail-Postfach, Shop-Konto oder Banking-Zugang mit einem mehrfach verwendeten Passwort geschützt sind. Cyberkriminelle probieren erbeutete Zugangsdaten automatisiert bei zahlreichen Diensten aus. Funktioniert dieselbe Kombination an anderer Stelle, ist der nächste Account schnell übernommen. Das passiert leise. Mitunter fällt es erst auf, wenn Bestellungen, Passwortänderungen oder unbekannte Logins auftauchen.
Das BSI berichtete 2025, dass 22 Prozent der Befragten bereits von Cyberkriminalität betroffen waren. Sieben Prozent wurden innerhalb der vorangegangenen zwölf Monate Opfer einer Straftat im Internet. Betrug war die häufigste Deliktform. Einen wichtigen Schutz bietet die Zwei-Faktor-Authentisierung für wichtige Onlinekonten. Neben dem Passwort wird dabei etwa ein Bestätigungscode aus einer Authenticator-App, ein Sicherheitsschlüssel oder eine biometrische Freigabe verlangt. Ein gestohlenes Passwort allein reicht dann meistens nicht mehr aus.
Phishing erkennt man selten am ersten Blick
Phishing bleibt eine der häufigsten Türen in fremde Konten. Die Methode beschränkt sich längst nicht auf E-Mails. Auch SMS, QR-Codes, Social-Media-Anzeigen und Nachrichten über Verkaufsplattformen werden genutzt, um Nutzer auf gefälschte Seiten zu locken. Dort zählt meist Tempo: „Konto wird gesperrt“, „Zahlung fehlgeschlagen“, „letzte Erinnerung“. Genau dieser Druck soll verhindern, dass jemand genauer hinsieht.

Eine kurze Pause kann viel Ärger sparen. Stimmt die Absenderadresse tatsächlich? Passt die Internetadresse zur erwarteten Bank, zum Paketdienst oder zum Online-Shop? Warum soll ausgerechnet jetzt sofort gehandelt werden? Solche Fragen wirken banal, sind aber erstaunlich wirksam. Bei Unsicherheit ist es besser, die bekannte Webseite selbst im Browser aufzurufen oder über einen zweiten Kanal nachzufragen. Auch für den Alltag gilt: Ein separates Benutzerkonto ohne Administratorrechte kann Schäden begrenzen, falls versehentlich doch eine schädliche Datei gestartet wird.
Sicherheit wird durch Routinen besser
PC-Sicherheit muss kein kompliziertes Technikprojekt sein. Ein aktueller Schutz, regelmäßige Updates, Sicherungskopien wichtiger Dateien und sorgfältig geschützte Konten reduzieren bereits einen großen Teil der alltäglichen Risiken. Dazu gehört auch eine gewisse Skepsis bei unerwarteten Nachrichten, Downloads und Freigabeanfragen. Perfekten Schutz gibt es nicht. Kriminelle suchen jedoch meistens nach dem einfachen Weg: ungepatchte Software, ein schwaches Passwort oder einen hastigen Klick. Wer diese Gelegenheiten Schritt für Schritt verringert, macht den eigenen Rechner deutlich weniger interessant. Oft entscheidet nicht eine einzelne Einstellung über die Sicherheit, sondern die Summe kleiner, vernünftiger Gewohnheiten.


Neueste Kommentare
12. September 2026
4. September 2026
4. September 2026
2. September 2026
2. September 2026
31. August 2026