(Auszug aus der Pressemitteilung)
KI wird helfen, Software sicherer zu gestalten, aber erst mal wird sie die IT-Risikolage erhöhen. Denn die kritischen PHP-Lücken beweisen: KI deckt Fehler in Kerndiensten auf, die Millionen von Systemen weltweit angreifbar machen. Da kann die Abwehrmauer noch so hoch sein. Daher ist es heute wichtiger denn je, sich darauf zu konzentrieren, die Folgen erfolgreicher Attacken einzudämmen. Weitere kritische Lücken sind zu erwarten.
Für die Internetwelt ist es gut und wichtig, dass diese Fehler gefunden wurden, und es sind Patches verfügbar, die diese Lücken schließen. Jedem User ist zu empfehlen, diese kritischen Updates so schnell es geht aufzuspielen. Denn die KI hilft den Aggressoren, Angriffe gegen diese Lücken schnell und qualitativ hochwertig zu entwickeln. Das Sicherheitsrisiko ist dementsprechend hoch.
Angriffsflächen werden größer
Aber dieser Fall beleuchtet ein Kernproblem. Durch die jüngsten Errungenschaften der Frontier AI wird es den Herstellern massiv erleichtert, den digitalen Arm ihrer Produkte auf Schwachstellen hin zu durchleuchten. Ob Claude, Mythos oder MDash von Microsoft: Jeder KI-Pionier hat ein Tool entwickelt – und deren Ergebnisse sind beeindruckend. Hier Zahlen einiger Software-Riesen als Beleg: Microsoft 421, Oracle 1449 und Apple 210 Schwachstellen nebst Patches. Die KI-Modelle wirken sich bereits jetzt auf die Menge der gemeldeten Schwachstellen und Patches aus.
Auf die IT-Teams weltweit kommt viel Arbeit zu. Sie werden bei einer gleichzeitigen Flut von Vorfällen Patches testen, priorisieren und ausrollen müssen. Eine mögliche Konsequenz wird sein, manche Lücken für eine Weile akzeptieren zu müssen, weil andere gravierender sind und es wichtiger ist, diese zuerst zu schließen.
Das Risiko erfolgreicher Attacken ist dadurch erhöht. Dieses Phänomen wird andauern, denn durch KI werden neue Lücken in weltweit millionenfach genutzten Software-Lösungen und Diensten gefunden werden. Angriffsprävention allein wird dem nicht gerecht. Denn Angreifer werden Wege finden, durch Lücken an den Abwehrmauern vorbei in Firmennetze einzudringen.
Kluge Automatismen als Antwort
Die IT-Teams müssen in dieser KI-getriebenen Welt akzeptieren, dass ihre Abwehr versagt und sie erfolgreich angegriffen werden. Sie müssen sich auf diese Situation vorbereiten. Es wird essenziell sein, diesen Automatismen ebenfalls Workflows gegenüberzustellen, welche die Folgen einer erfolgreichen Attacke eindämmen und die IT-Systeme strukturiert wiederherstellen.
Diese Prozesse für mehr Cyberresilienz heißen ResOps. Diese organisatorische Disziplin verankert Resilienz fest in den täglichen operativen Betrieb. Sie führt Organisationen weg von passiven, reaktiven Backup-Strategien hin zu einem aktiven, kontinuierlichen Modell. ResOps folgt dabei einer zentralen Frage: Können die Teams jeden kritischen Dienst genau jetzt wiederherstellen – mit voller Gewissheit und nachweislich?
Die Disziplin bringt Teams aus den Bereichen Sicherheit, Infrastruktur, Business und Betrieb rund um ein gemeinsames Ziel zusammen: das „Minimum Viable Business“ der Organisation zu identifizieren – jene kritischen Systeme, Daten und Prozesse, die für den Geschäftsbetrieb unverzichtbar sind – und sicherzustellen, dass diese Dienste nach einer Störung schnell und sauber betrieben und wiederhergestellt werden können.
Die KI wird auch im guten Sinne diese Abläufe automatisieren helfen und so das Gleichgewicht zu den Angriffsfähigkeiten wiederherstellen. Allerdings sollten sich die IT-Verantwortlichen auf diese ResOps-Strategie einlassen. Eine rein defensive Strategie ist für sich genommen keine tragfähige Option mehr und hat sich – vielfach und öffentlich – als fehleranfällig erwiesen; ResOps, die Hand in Hand mit einer starken Verteidigung agieren, sind der Schlüssel für den künftigen Erfolg des Geschäftsbetriebs.
Entscheidend ist nicht, wie selbstsicher ein Unternehmen behauptet, Angriffe abwehren zu können, sondern wie überzeugend es seine Wiederherstellungsfähigkeit nachweist. Geschützte Backups, klare Wiederherstellungsprioritäten und regelmäßige Tests machen Cyberresilienz zu mehr als einem Versprechen: zu einer nachweisbaren Fähigkeit. Wenn die Prävention versagt, kommt es auf diese Fähigkeit an.
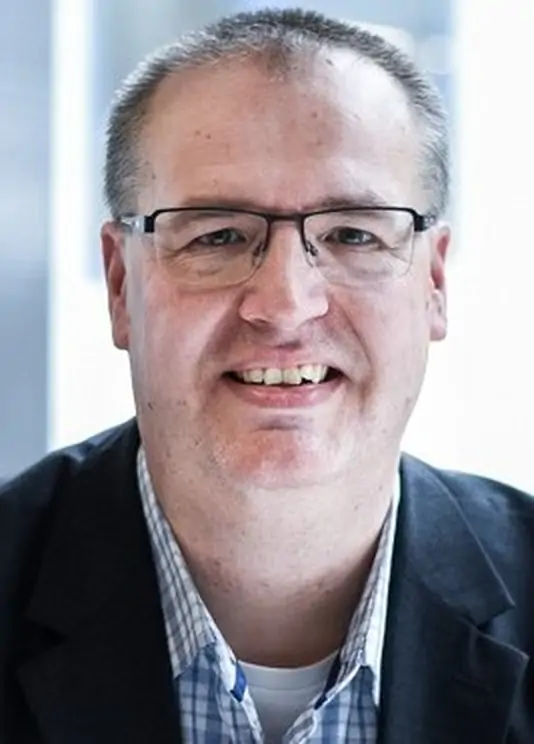
Marc Molyneux, Field CTO, Commvault
Neueste Kommentare
21. Oktober 2026
21. Oktober 2026
18. Oktober 2026
18. Oktober 2026
18. Oktober 2026
18. Oktober 2026