(Auszug aus der Pressemitteilung)

Im Oktober hat Stoïk mehr als 300 Cybervorfälle bei versicherten und geschützten Unternehmen registriert. Das sind mehr als 2,5-mal so viele wie im Mai (123 Vorfälle). Gegenüber dem September (201 Vorfälle) beträgt der Anstieg 28 Prozent. Stoïks Cyberversicherungssparte vermeldet allerdings eine stabile Schadenquote deutlich unter Marktniveau, die Schwere der gemessenen Schäden hat sich also nicht geändert.
Franziska Geier, Geschäftsführerin der Stoïk GmbH, sagt dazu: „Wir sind davon überzeugt, dass KI ein wesentlicher Treiber der steigenden Schadenfrequenz ist. Mit KI führen Cyberkriminelle bekannte Angriffe in deutlich größerem Umfang durch, schneller, besser und günstiger als je zuvor. Doch KI kann und sollte auch die Cyberabwehr stärken.“
Vorfälle und Schadenfrequenz
Die Monatswerte zeigen einen klaren Aufwärtstrend. Die annualisierte Schadenfrequenz, also die auf zwölf Monate hochgerechnete Zahl der Vorfälle im Verhältnis zum Bestand versicherter Unternehmen, stieg von 11,7 Prozent im Mai auf 16,6 Prozent im September. Für Oktober hat Stoïk rund 23,8 Prozent gemessen. Der Bestand wuchs im selben Zeitraum und die Vorfälle nahmen deutlich stärker zu. Das wachsende Portfolio erklärt daher nur einen kleinen Teil des Anstiegs.
Bis September zeigte sich der Anstieg besonders bei Business Email Compromise (BEC). Zwischen Mai und September nahmen diese Fälle um 119 Prozent zu. Bei BEC übernehmen Kriminelle ein E-Mail-Konto oder geben sich als vertraute Person aus, um Zahlungen oder Daten umzuleiten. Im Oktober geht der Anstieg nach Beobachtung von Stoïk hauptsächlich auf Datendiebstahl zurück. Dabei verschaffen sich Kriminelle Zugriff auf personenbezogene oder geschäftliche Daten wie Kundendaten, Kontaktdaten oder Zahlungsinformationen und können sie für gezielten Betrug oder Erpressung nutzen.
Unabhängig von der monatlichen Schadenfrequenz zeigt sich zudem ein längerfristiger Trend: Die Schadenfrequenz im Stoïk-Portfolio war bereits zuvor gestiegen, von 4,34 Prozent im Jahr 2024 auf 10,56 Prozent im Jahr 2025. Die Schwere bleibt nach Angaben von Stoïk bislang stabil. Der durchschnittliche Schaden pro Vorfall liegt auf ähnlichem Niveau. Unternehmen werden also häufiger angegriffen, ohne dass der einzelne Fall teurer wird oder die Schwere der Schäden zugenommen hat.
Bekannte Angriffe, mehr Masse
Die Angriffsarten, die das CERT von Stoïk bearbeitet, haben sich nach Angaben des Unternehmens nicht verändert. Nach Einschätzung von Stoïk senkt KI jedoch die technischen und finanziellen Hürden, sodass auch weniger versierte Täter in großem Umfang vorgehen können.
KI automatisiert die Suche nach Schwachstellen und verkürzt die Entwicklung funktionierender Exploits. Unternehmen bleibt dadurch weniger Zeit zum Patchen. Automatisierte Tools durchsuchen geleakte Informationen aus Datenbanken nach gültigen Logins und kombinieren das mit Brute-Force-Angriffen auf E-Mail-Konten, Fernzugänge und Cloud-Dienste.
Auch das Social Engineering wirkt überzeugender. Phishing-Mails sind fehlerfrei und an die Landessprache angepasst, Spear-Phishing nutzt echte Namen und Unternehmensdetails, und beim Vishing geben sich KI-Stimmen als Vorgesetzte oder Geschäftspartner aus und fordern Zahlungen oder Daten an. Sind Zugangsdaten erbeutet, beschleunigt KI die weitere Ausnutzung: Sie hilft, E-Mails auszuwerten, Unternehmensprozesse zu verstehen und betrügerische Nachrichten zu verfassen. So können BECs und Betrusgfälle entstehen.
Prävention und Reaktionsfähigkeit
Die Gegenmaßnahmen bleiben nach Einschätzung von Stoïk dieselben und sind weiterhin die erste Verteidigungslinie: schnelles Patchen von Schwachstellen, starke Authentifizierung und regelmäßige Mitarbeiterschulungen. Patchen und Authentifizierung schließen viele Einfallstore, auf die automatisierte Angriffe setzen. Schulungen helfen, geschliffene Phishing-Versuche zu erkennen. Managed-Defense-Dienste wie MDR und Managed Email Security ergänzen dies um eine laufende Überwachung von Endpunkten, Active Directory, Cloud-Systemen und E-Mail-Konten.
Kommt ein Angriff durch, ist die Expertise des Incident-Response-Teams entscheidend. Stoïk etwa beschäftigt mehr als 30 erfahrene Spezialisten, die rund um die Uhr erreichbar sind. Das Team ist für einen solchen Anstieg ausgelegt und setzt selbst KI ein. „Bei Stoïk hilft KI-gestützte Triage unserem hausinternen Team, echte Bedrohungen vom Grundrauschen zu unterscheiden, und beschleunigt die Analyse komplexer Vorfälle“, erklärt Geier abschließend. „Jeder Vorfall wird dabei weiterhin von einem unserer Spezialisten persönlich bearbeitet. Sie prüfen die Schlussfolgerungen der KI und konzentrieren sich auf den gesamten Umfang des Angriffs und die Lage des betroffenen Unternehmens.“
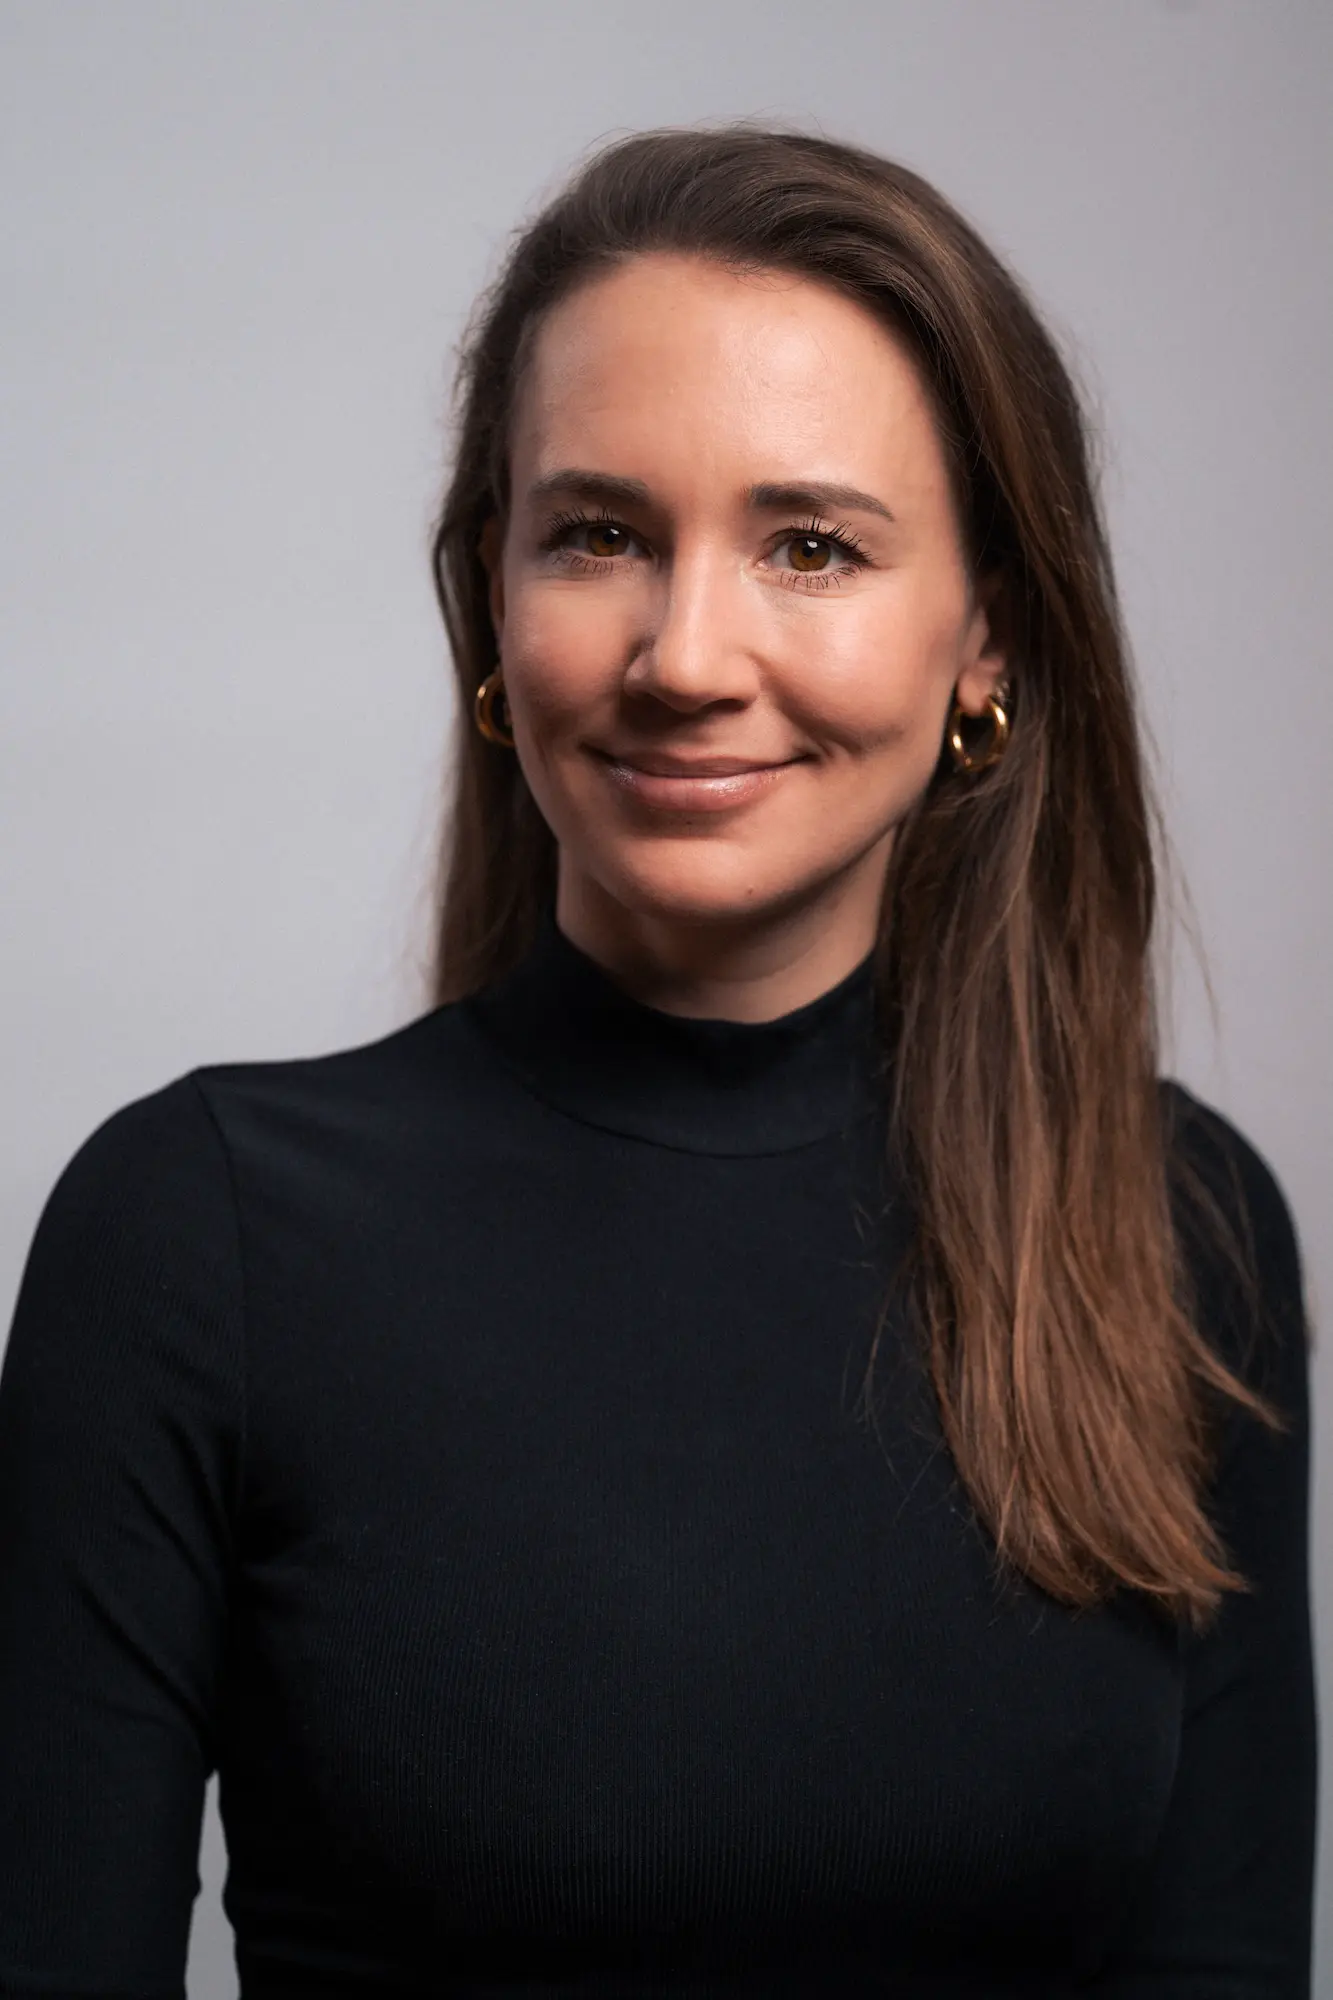
Franziska Geier, Geschäftsführerin der Stoïk GmbH
Fazit
KI wird die Reichweite der Cyberkriminalität weiter vergrößern. Sie hilft auch den Verteidigern, Schwachstellen zu verringern, Alarme zu sortieren und früher einzugreifen. Am besten vorbereitet sind Organisationen, die geschulte Mitarbeiter, KI-gestützte Sicherheit und menschliche Expertenreaktion verbinden. KI beschleunigt Cyberangriffe. Die Reaktion und Verteidigung muss Schritt halten.


Neueste Kommentare
3. November 2026
1. November 2026
21. Oktober 2026
21. Oktober 2026
18. Oktober 2026
18. Oktober 2026