(Auszug aus der Pressemitteilung)

- Beschäftigte greifen zunehmend über den Browser auf KI- und SaaS-Anwendungen zu und installieren dabei Browser-Erweiterungen, die von der IT-Abteilung weder genehmigt wurden noch ihr überhaupt bekannt sind. Dies setzt Unternehmensdaten einem Risiko aus.
- NinjaOne Browser Management verschafft Transparenz über Erweiterungen sowie URLs und ermöglicht eine zentralisierte Steuerung von Browser-Richtlinien und Web-Zugriffen.
- NinjaOne Browser Management bringt KI-Governance in die IT-Kontrollebene und verschafft Teams Einblick in die KI-Nutzung durch Beschäftigte im Browser sowie die Möglichkeit, KI-Webseiten und -Erweiterungen zu blockieren, bevor sensible Daten das Unternehmen verlassen.
- Da Browser Management nativ in NinjaOnes Unified-IT-Operations-Plattform integriert ist, erweitert die Lösung das Endpunkt-Management auf den Browser, und zwar über dieselbe Plattform, die IT-Abteilungen bereits zur Verwaltung ihrer Endpunkte einsetzen.
NinjaOne, das einheitliche IT für komfortables Arbeiten bietet, stellt heute NinjaOne Browser Management vor und erweitert damit seine Unified-IT-Operations-Plattform um jene Ebene des Endpunkts, auf der moderne Arbeit stattfindet und die klassisches IT-Management bislang nicht erreichen konnte: den Browser.
Die meisten Beschäftigten arbeiten überwiegend innerhalb des Browsers selbst, da sich die Arbeit von installierter Software zu webbasierten Tools verschoben hat, einschließlich KI. Nicht genehmigte KI-Nutzung sowie unkontrollierte, schädliche Browser-Erweiterungen gefährden Unternehmensinformationen und geistiges Eigentum. So berichtete die Cloud Security Alliance (CSA) Anfang dieses Jahres über zwei bösartige Chrome-Erweiterungen, die sich als KI-Assistenten ausgaben und zusammen über 900.000 Installationen aufwiesen, wobei sie unentdeckt Konversationsdaten sammelten und abgriffen. Laut CSA lösten diese Vorfälle weder Firewall-Warnungen noch EDR-Alarmierungen aus, da sie den Browser zu keinem Zeitpunkt verließen, was die Bedeutung des Browserschutzes als Ergänzung zum übrigen Sicherheits-Stack unterstreicht.
„Der Browser ist eine der aktivsten Ebenen der Unternehmensarbeit, und für die meisten Organisationen ist er zugleich die am wenigsten regulierte Umgebung. Das bringt große Risiken für sämtliche Unternehmensumgebungen mit sich“, so Phil Hochmuth, Research VP für Endpoint Management & Enterprise Mobility bei IDC. „Die Folgen sind eine eingeschränkte Transparenz der Browseraktivität, eine uneinheitliche Durchsetzung von Richtlinien sowie eine wachsende Gefährdung durch ungeprüfte Erweiterungen und die unkontrollierte Verwendung von KI- und SaaS-Tools. Browser-Management ist damit zu einem wesentlichen Bestandteil des Risikomanagements geworden, und dessen Einbindung in dasselbe Betriebsmodell, das IT-Teams und MSPs bereits für den restlichen IT-Betrieb benutzen, vereinfacht Arbeitsabläufe und steigert die Effizienz.“
NinjaOne Browser Management verschafft Transparenz und Kontrolle über Browser, gesteuert über dieselbe Plattform, die Unternehmen bereits zur Organisation ihres übrigen IT-Betriebs einsetzen. So erhalten IT-Teams und MSPs Zugriff auf ein laufend aktualisiertes Inventar sämtlicher Erweiterungen, die auf den verwalteten Browsern installiert sind. Sie können diese anhand verfügbarer Risikobewertungen blockieren oder genehmigen und gewinnen zudem Einblick in die Webseiten-Nutzung innerhalb ihres gesamten Ökosystems. KI-Governance hat sich für IT-Verantwortliche zu einer obersten Priorität entwickelt, da sie Einblick in die Art und Weise benötigen, wie Mitarbeiter:innen KI-Tools einsetzen, ohne dabei die Produktivität zu beeinträchtigen. Mit NinjaOne Browser Management können IT-Teams die KI-Nutzung im Browser einsehen, Richtlinien durchsetzen, indem sie nicht genehmigte Erweiterungen und Internetseiten blockieren, und das Risiko verringern, dass sensible Daten in nicht genehmigte KI-Anwendungen abfließen. So kann die IT-Abteilung enger mit Sicherheitsteams zusammenarbeiten, um dieses Risiko konsequenter zu adressieren und ihre Unternehmensrichtlinien so anzupassen, dass sie das Unternehmen bestmöglich schützen.
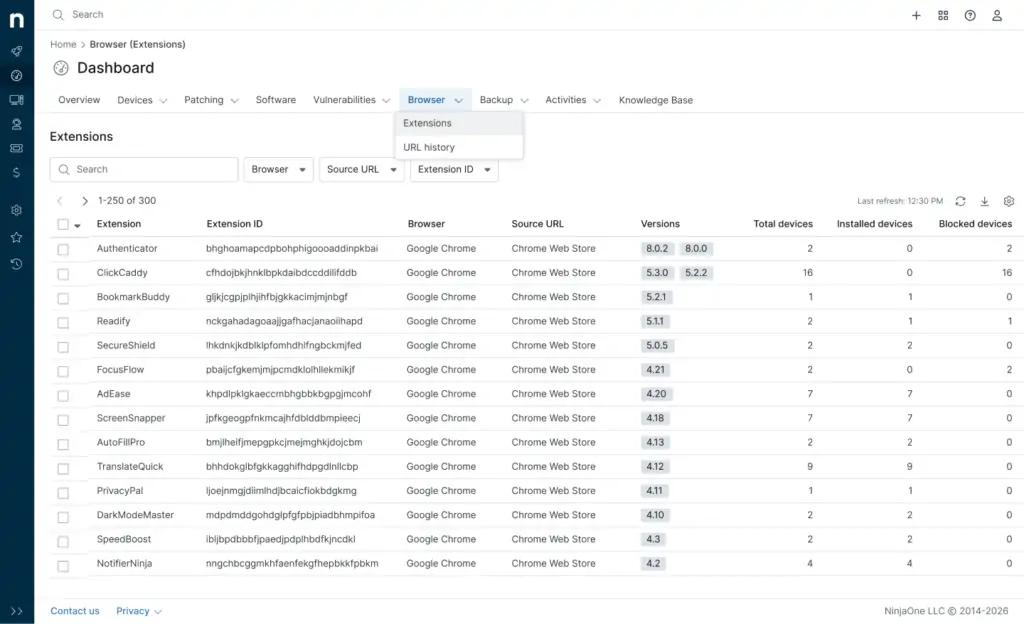
NinjaOne Browser Management
„Der Browser war die einzige Ebene unserer Umgebung, in der wir keine durchgängige Übersicht hatten, und genau dort wuchs das Risiko am stärksten. Nachdem wir NinjaOne Browser Management aktiviert hatten, waren wir überrascht, wie vielen Schwachstellen wir allein durch die täglich verwendeten Browser ausgesetzt waren,“ meint Lars Andersland, Managed Services für Erickson Technologies. „NinjaOnes Browser Management hat diese Lücke geschlossen, ohne dass unsere Endbenutzer:innen ihr Verhalten ändern mussten, da sich die Lösung direkt in die Browser integriert, die unsere Beschäftigten bereits verwenden. Wir verfügen nun über eine bessere Transparenz und können Richtlinien konsequent durchsetzen, um unser Risiko zu verringern, ohne neue Infrastruktur aufbauen oder einen weiteren Anbieter einbinden zu müssen. Die Lösung fügt sich nahtlos in die bestehenden Workflows unseres Teams ein.“
NinjaOne Browser Management arbeitet dabei mit den von Mitarbeiter:innen bereits bevorzugten Browsern und bietet folgende Funktionen:
- Transparenz: NinjaOne liefert fortlaufende Einblicke in die Webseiten-Aktivität und installierte Erweiterungen über sämtliche Browser hinweg, die Mitarbeiter:innen bereits auf jedem Endpunkt verwenden, und ersetzt damit Audits und Annahmen durch eine stets aktuelle Übersicht.
- Kontrolle: NinjaOne zentralisiert Browser-Richtlinien und setzt Konfigurationen, Erweiterungsregeln und URL-Zugriffe konsistent über sämtliche Benutzer:innen und Geräte hinweg durch. So entsteht eine vorhersehbare, kontrollierte Browser-Umgebung, die Sicherheit und Benutzererlebnis gleichermaßen verbessert, ohne dass Endbenutzer:innen zu einem neuen Browser wechseln müssen.
- Risikominimierung: NinjaOne verringert browserbasierte Risiken, indem die Lösung den Zugriff auf Erweiterungen kontrolliert und einheitliche Richtlinien über die von Mitarbeiter:innen bereits eingesetzten Browser hinweg durchsetzt. Das Ergebnis ist eine kleinere Angriffsfläche, eine stärkere Cyberhygiene und eine vollständig unter der Kontrolle der IT-Abteilung stehende Browser-Umgebung.
„IT-Teams und MSPs wollen keine zusätzlichen Tools, sondern eine einfachere Arbeitsweise mit mehr Transparenz und Kontrolle über die bereits eingesetzten Browser“, sagt Rahul Hirani, Chief Product Officer bei NinjaOne. „Durch die Integration der Browser-Verwaltung in unsere Unified-IT-Operations-Plattform erweitern wir das Verwaltungsmodell, dem unsere Kunden bereits vertrauen, auf die eine Ebene des Endpunkt-Stacks, die bislang noch unkontrolliert blieb. Da Mitarbeiter:innen mit NinjaOne Browser Management nicht zu einem neuen Browser wechseln müssen, brauchen sich Unternehmen bei der Einführung der Lösung auch keine Gedanken über ein aufwendiges Änderungs-Management zu machen. Das Ergebnis: Weniger Risiko, weniger Verwaltungsaufwand und mehr Zeit für den Support der eigenen Beschäftigten.“



Neueste Kommentare
16. September 2026
15. September 2026
12. September 2026
4. September 2026
4. September 2026
2. September 2026