(Auszug aus der Pressemitteilung)
Anlässlich des Cybersecurity Awareness Month im Oktober hat QNAP® Systems, Inc., ein führender Anbieter von Speicher-, Netzwerk- und Datenschutzlösungen, heute seinen globalen Bericht zur Cyberresilienz von Unternehmen 2026 veröffentlicht. Der Bericht basiert auf Selbsteinschätzungen von 1.838 Organisationen aus 93 Ländern und zeigt, dass die Hälfte der Befragten (922 Organisationen) den Stufen „Im Aufbau“ oder „Hohes Risiko“ zuzuordnen ist. Die Ergebnisse verdeutlichen, dass viele Organisationen die Datensicherung weiterhin als Endziel betrachten, statt systematisch Widerstandsfähigkeit gegen sich weiterentwickelnde Ransomware- und Lieferkettenangriffe aufzubauen.
Die Umfrage bewertete elf Schutzmaßnahmen in vier Bereichen: Datenschutz und Datensicherung, Identitäts- und Zugriffskontrolle, Bedrohungsüberwachung und aktive Abwehr sowie Geschäftskontinuität und Wiederherstellung. Zu den wichtigsten Ergebnissen gehören:
- Der Irrglaube, Datensicherung bedeute Sicherheit: 83% der befragten Organisationen bewahren Sicherungen an einem anderen Standort auf. Dennoch lässt fast die Hälfte dieser Gruppe (49% bzw. 896 Organisationen) diese Sicherungen rund um die Uhr online, ohne sie gegen Änderungen oder Löschung zu schützen. Gelangen Angreifer an Zugangsdaten von Administratoren, können sie diese Sicherungen löschen, verändern oder verschlüsseln.
- Identitäten als zentrale Schwachstelle: 24% der Unternehmen schützen ihre zentralen Speichersysteme lediglich mit einfachen Benutzernamen und Passwörtern. Laut dem Verizon Data Breach Investigations Report ist der Missbrauch von Zugangsdaten der häufigste Weg, über den sich Angreifer erstmals Zugang verschaffen.
- Interne Netzwerke bleiben unüberwachte blinde Flecken: 29% der Organisationen verfügen über keine interne Bedrohungserkennung, und nur 13% setzen eine Lösung zur Erkennung auf Unternehmensniveau ein, was den niedrigsten Wert unter allen elf untersuchten Schutzmaßnahmen darstellt. Unentdeckte Eindringlinge können sich seitlich im Netzwerk ausbreiten, bevor sie kritische Daten stehlen oder verschlüsseln.
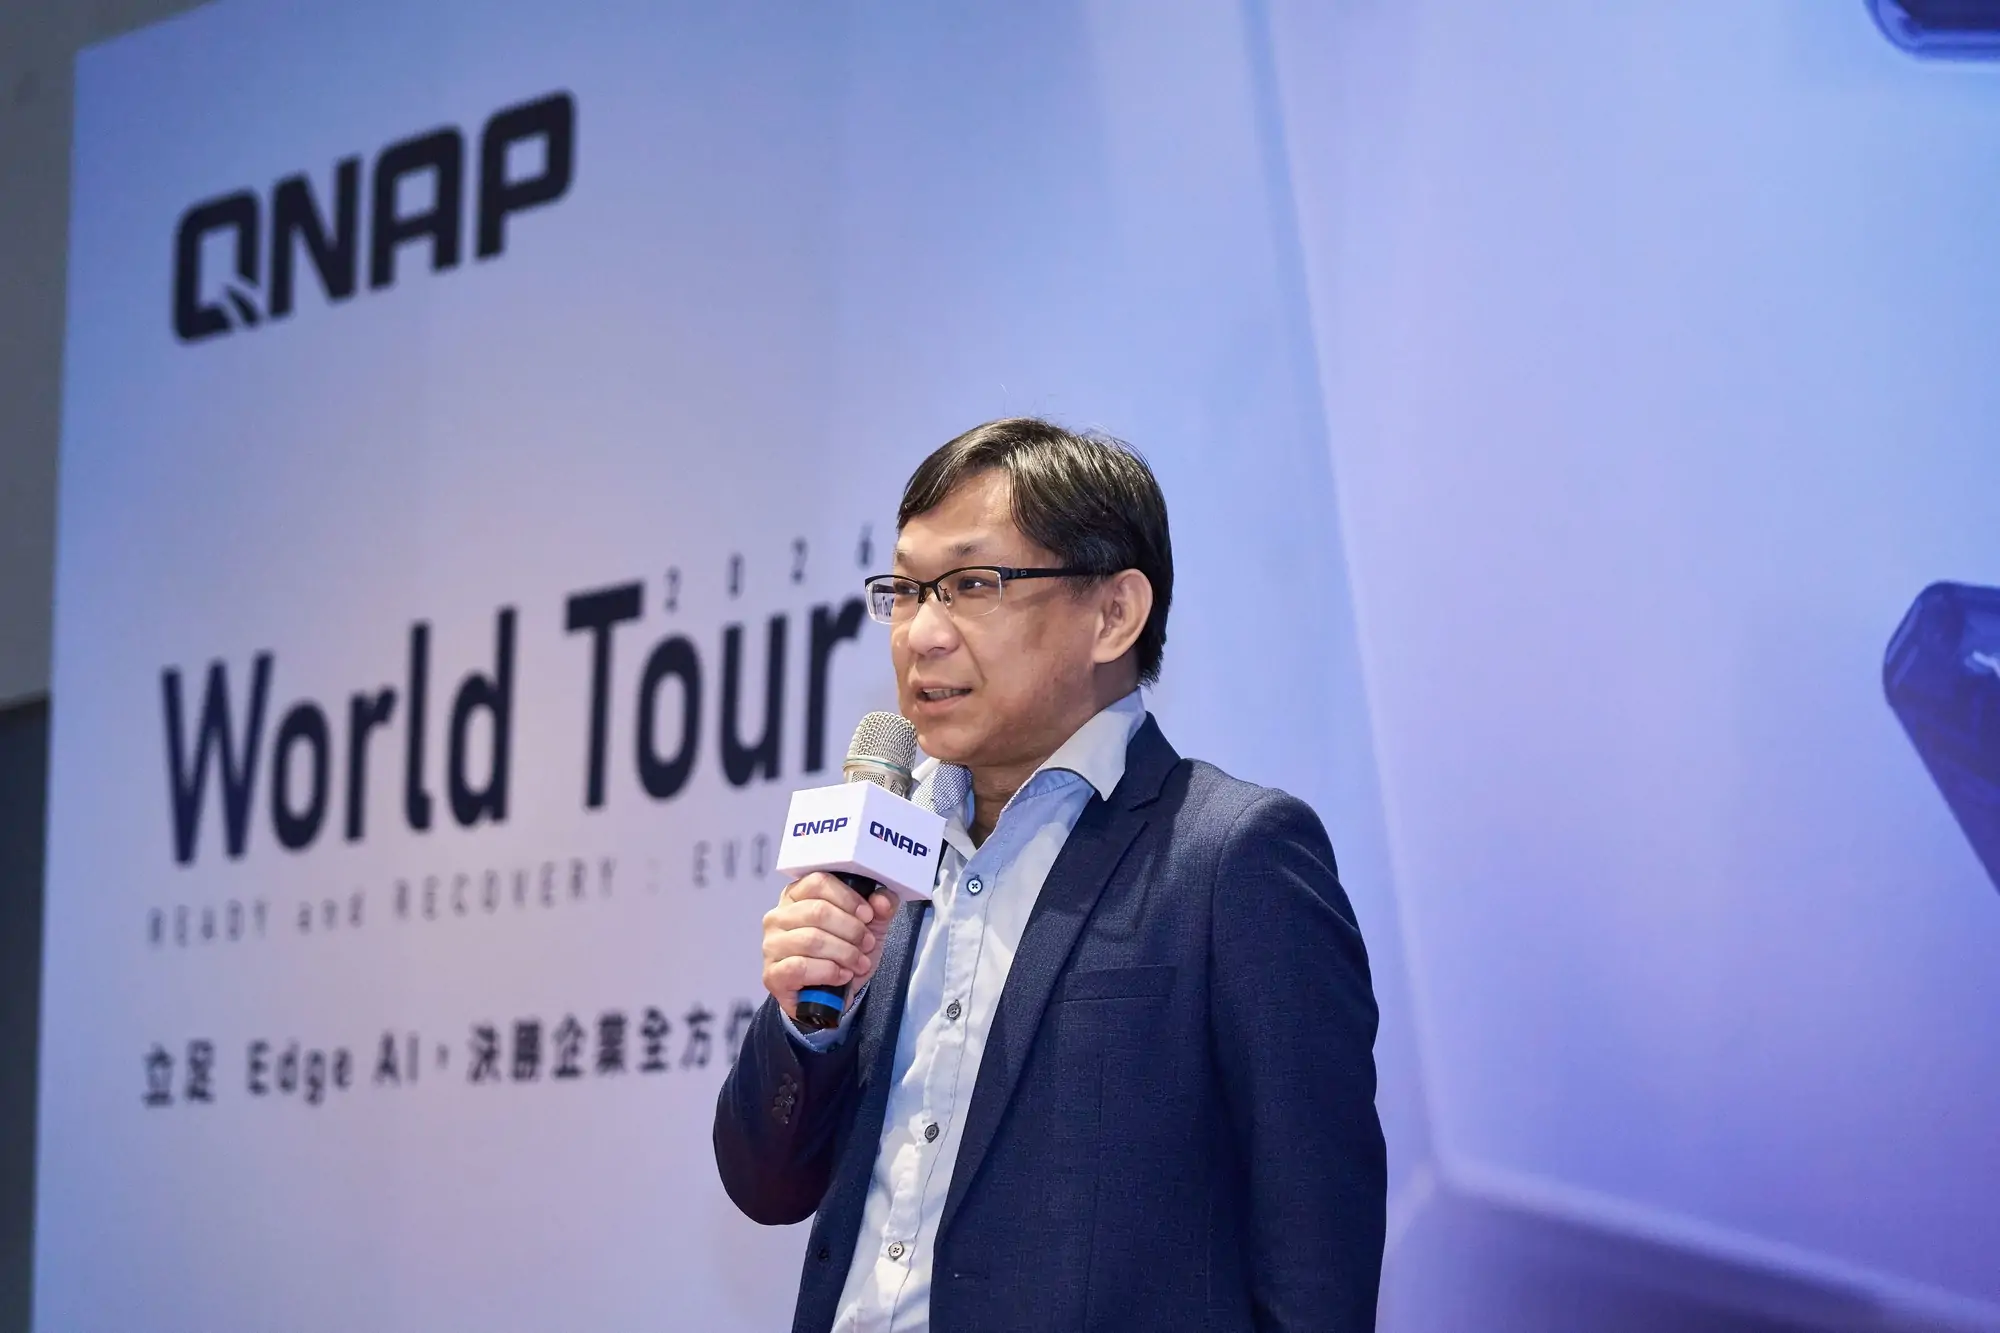
Jack Liou, Qnap-CEO
„Besonders auffällig ist, dass die meisten Organisationen zwar um die Sicherheitsrisiken wissen, viele ihre Ressourcen jedoch eingesetzt haben, ohne sich an der tatsächlichen Vorgehensweise der Angreifer zu orientieren“, erklärt Jack Liou, CEO von QNAP. „Organisationen wissen bereits, dass sie Sicherungen benötigen. Ob sie einem Angriff standhalten können, hängt jedoch entscheidend davon ab, ob diese Sicherungen vor Löschung geschützt sind, ob Bedrohungen im internen Netzwerk proaktiv abgefangen werden und wie schnell sich zentrale Betriebsabläufe wiederherstellen lassen.“
QNAP empfiehlt Organisationen, ihre Sicherheitsstufe zu bewerten und eine bis drei besonders wirksame Schutzmaßnahmen aus vier zentralen Bereichen zu priorisieren:
- Datenschutz und Sicherung: Automatisieren Sie mit HBS 3 Sicherungen an einem anderen Standort und isolieren Sie Sicherungskopien mit Airgap+. Aktivieren Sie den unveränderlichen WORM Speicher in QuTS hero, damit Sicherungen weder gelöscht noch verändert werden können, auch nicht von Angreifern, die sich Administratorrechte verschafft haben.
- Identitäts- und Zugriffskontrolle: Schreiben Sie die Multi-Faktor-Authentifizierung (MFA) und eine rollenbasierte Zugriffskontrolle (RBAC) verbindlich vor, um das Eindringen mit gestohlenen Zugangsdaten zu verhindern und den potenziellen Schaden durch ein einzelnes kompromittiertes Konto zu begrenzen.
- Bedrohungsüberwachung und aktive Abwehr: Setzen Sie ADRA NDR X ein, um blinde Flecken im internen Netzwerk sichtbar zu machen, die herkömmlichen Lösungen zur Erkennung und Abwehr von Bedrohungen auf Endgeräten (EDR) verborgen bleiben. Die agentenlose Lösung erkennt seitliche Bewegungen im Netzwerk, lockt verborgene Bedrohungen mithilfe der Täuschungstechnologie Threat Trap an und isoliert kompromittierte Geräte automatisch.
- Geschäftskontinuität und Wiederherstellung: Nutzen Sie die High Availability (HA) Architektur von QNAP, um die angestrebten Wiederherstellungszeiten (RTO) von Tagen oder Stunden auf eine nahezu unterbrechungsfreie Ausfallsicherung zu verkürzen.
Preise und Verfügbarkeit der genannten Sicherheitsmaßnahmen:
Die empfohlenen Sicherheits- und Schutzmaßnahmen zeichnen sich dadurch aus, dass sie für Besitzer von QNAP-Systemen größtenteils ohne zusätzliche Lizenzgebühren direkt im QTS / QuTS hero Betriebssystem integriert sind:
- Datenschutz und Sicherung: HBS 3 (Hybrid Backup Sync), Airgap+ & WORM-Speicher: Integrierte Standardfunktionen des QNAP-Betriebssystems (QTS / QuTS hero) und lizenzfrei (0 Euro) auf unterstützten QNAP NAS-Geräten nutzbar.
- myQNAPcloud Storage (Optional für Offsite-/Cloud-Backups): Cloud-Speichererweiterungen starten ab 0,99 USD / Monat (ca. 0,90 EUR) für 50 GB.
- Identitäts- und Zugriffskontrolle (MFA & RBAC): Die Einrichtung von Multi-Faktor-Authentifizierung (MFA) sowie rollenbasierter Zugriffskontrolle (RBAC) ist direkt im Betriebssystem enthalten und verursacht keine zusätzlichen Lizenzkosten (0 Euro).
- Bedrohungsüberwachung und aktive Abwehr: ADRA NDR X ist eine agentenlose Lösung zur Bedrohungserkennung und Isolation im internen Netzwerk und steht als Anwendung im App Center für unterstützte QNAP NAS-Modelle und Switches lizenzfrei und ohne Abonnementsgebühren (0 Euro) zur Verfügung.
- Geschäftskontinuität und Wiederherstellung (High Availability Architecture): Die Hochverfügbarkeits- und Failover-Funktionen (z. B. im Rahmen der Virtualization Station oder System-HA) sind als Kernelemente der QNAP-Enterprise-Lösungen ohne zusätzliche Software-Lizenzgebühren nutzbar. Für die physische Umsetzung wird ein zweites kompatibles QNAP NAS-System benötigt. Kompatible NAS Systeme wie beispielsweise das TS-473A-8G starten ab ca. 1.000 Euro.
Neueste Kommentare
21. Oktober 2026
21. Oktober 2026
18. Oktober 2026
18. Oktober 2026
18. Oktober 2026
18. Oktober 2026