(Auszug aus der Pressemitteilung)

Immer häufiger integrieren Unternehmen moderne LLMs in ihre Produktionsumgebungen. Daher haben Cyberkriminelle eine lukrative neue Taktik entwickelt: Sie kapern den Zugriff von Unternehmen auf Modelle, um ihre Angriffskampagnen durchzuführen, und/oder verkaufen den Zugriff an andere Angreifer weiter.
In einem neuen Bericht beleuchten Mandiant und die Google Threat Intelligence Group (GTIG) die Funktionsweise von „LLM-Jacking“. Anders als bei der allmählichen Belastung durch traditionelles Kryptojacking (z.B. die Systeme werden langsamer oder die Stromrechnung bzw. Cloud-Rechnung steigt), kann LLM-Jacking zu plötzlichen Kostenexplosionen führen. In einer aktuellen Untersuchung überstiegen die durch Betrug verursachten Gebühren an einem einzigen Tag 100.000 US-Dollar. Noch bevor der unberechtigte Zugriff widerrufen wurde, belief sich der Gesamtschaden auf 1 Million US-Dollar.
Die wichtigste Erkenntnisse aus dem Bericht:
- Erste Zugriffsvektoren: Angreifer nutzen Session-Hijacking und gestohlene Anmeldedaten, um sich Zugang zu Zielumgebungen zu verschaffen. Dazu zählen auch gültige Anmeldedaten aus öffentlichen GitHub-Repositories.
- Monetarisierung im Untergrund & „LLM-Mixer“: Angreifer bündeln gestohlene Schlüssel in illegalen Proxy-Gateways und verkaufen den unautorisierten Modellzugriff auf Untergrundplattformen mit hohen Rabatten weiter.
- Fallbeispiele:
- In einem konkreten Fall leitete ein Token-Routing-Dienst Modellkosten in Höhe von fast 1 Million US-Dollar an ein betroffenes Unternehmen weiter, während er Interessenten unbegrenzten Zugriff auf neue Modelle für ca. 60 US-Dollar pro Monat anbot.
- Ein weiterer Angreifer führte in weniger als acht Stunden über 500.000 LLM-API-Aufrufe durch. Um die Anfragelimits zu umgehen, setzte der Angreifer eine „Burn-and-Rotate“-Strategie ein: Er erstellte und löschte kontinuierlich kurzlebige Servicekonten, gleichzeitig überwachte er die Abrechnungsschnittstelle des Cloud-Anbieters, um die finanziellen Auswirkungen zu erfassen.
- Abwehr: Der Bericht beschreibt konkrete Regeln für das aktive Aufspüren von Angriffen (Threat Hunting). Dazu kommen Gegenmaßnahmen wie das Aufdecken nicht genehmigter LLM-Nutzung im Unternehmen („Shadow LLMs“), fein abgestufte Berechtigungen für API-Schlüssel und das automatisierte Scannen nach versehentlich offengelegten Zugangsdaten.
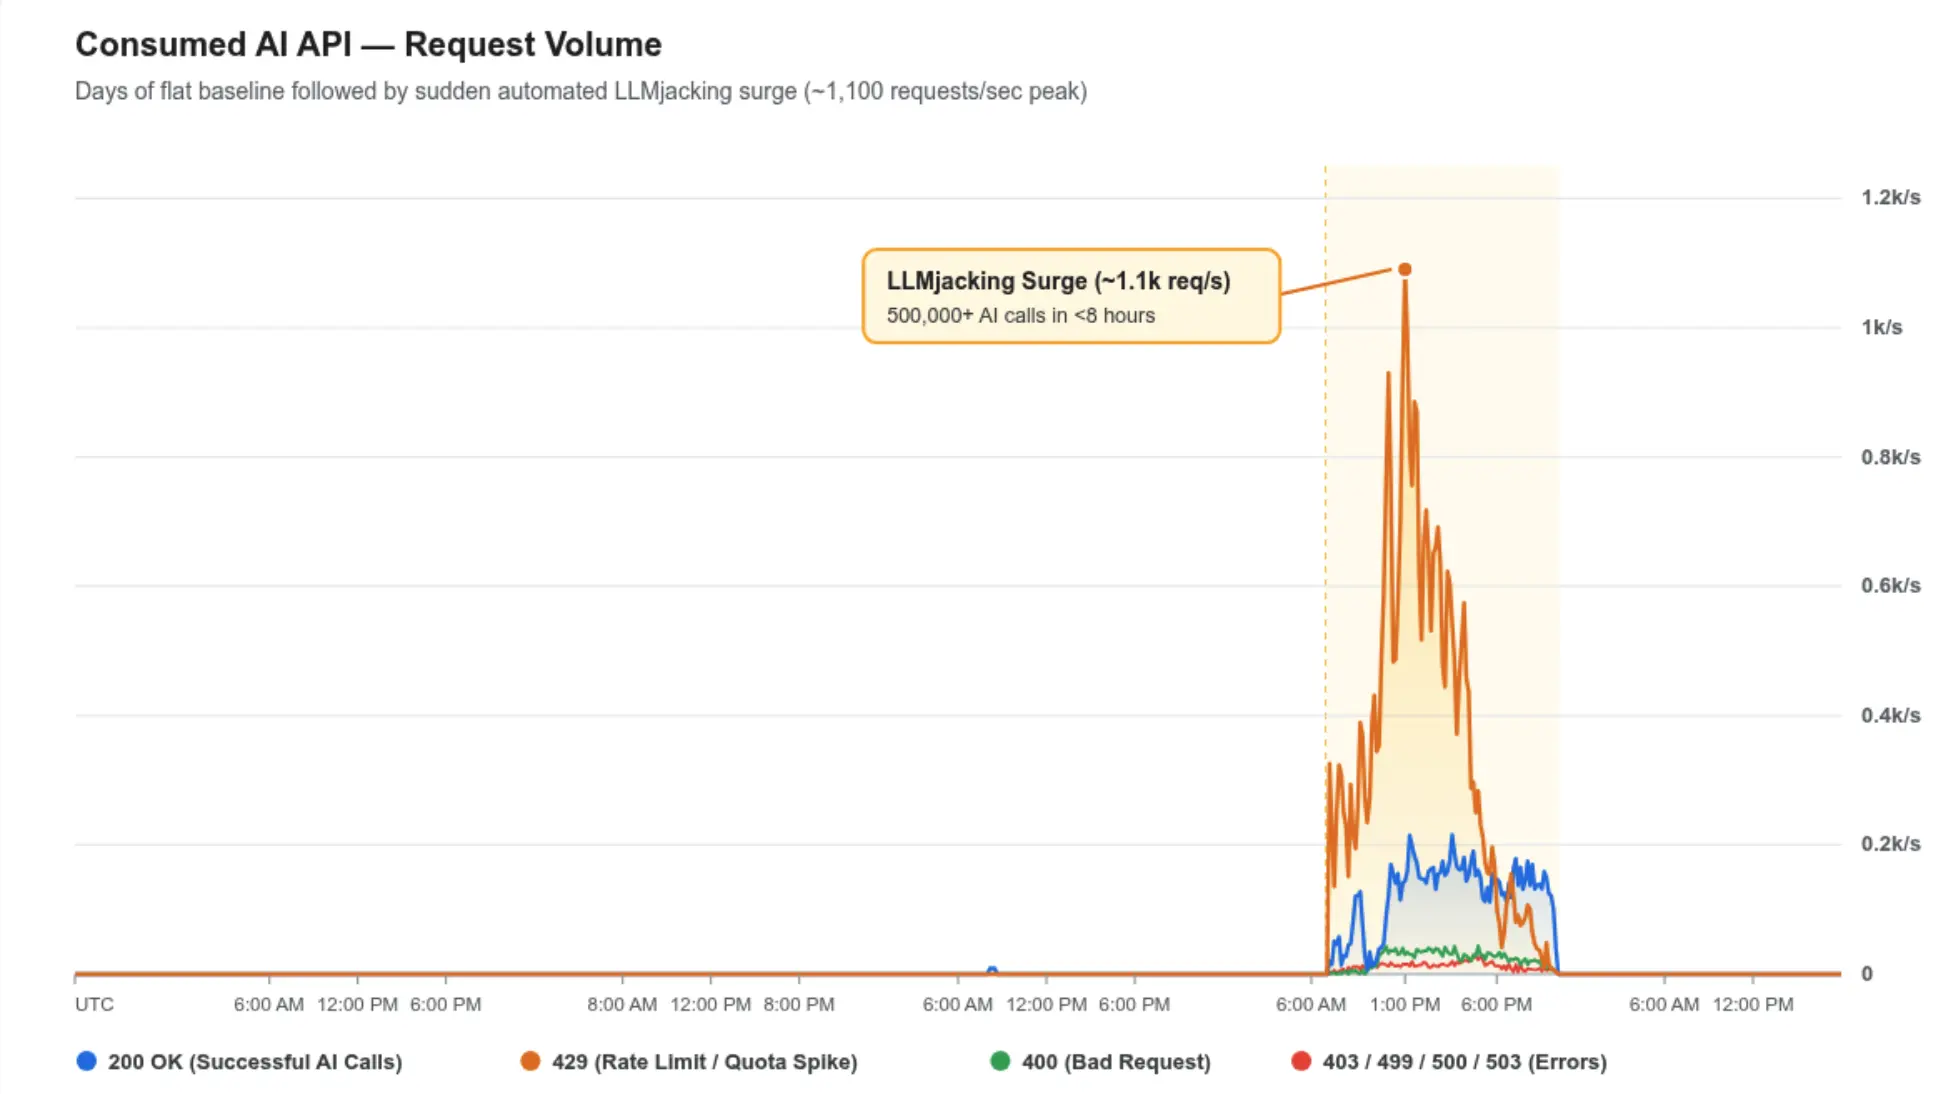
Usage chart showing LLMJacking generating a spike in API requests (Bild: Google)
John Hultquist, Chefanalyst der Google Threat Intelligence Group, erklärt, wie Unternehmen mit dieser Bedrohung umgehen sollten: „Angreifer versuchen, sich einen Skalierungsvorteil gegenüber den Verteidigern zu verschaffen, und zwar durch agentenbasierte Tools und indem sie Token von ahnungslosen Dritten stehlen. Die Absicherung ihrer LLMs schützt nicht nur die Unternehmen selbst vor unkontrollierbaren Kosten, sondern auch alle Nutzer vor einer Flut kostengünstiger, autonomer Angriffe.
Unternehmen müssen ihre Modelle und Rechenkapazitäten, die sie rasch online bringen, genau überwachen und sichern. Sonst sind sie möglicherweise nicht die Einzigen, die darauf zugreifen. Das bedeutet, die Auslastung genau zu prüfen, Multi-Faktor-Authentifizierung zu aktivieren und sensible Informationen sorgfältig zu verwalten.“


Neueste Kommentare
3. November 2026
1. November 2026
21. Oktober 2026
21. Oktober 2026
18. Oktober 2026
18. Oktober 2026