(Auszug aus der Pressemitteilung)

Digitale Souveränität lässt sich nicht kaufen oder als Aufgabe schnell abhaken. Sie ist das Ergebnis bewusster Abwägungen zwischen Technologie, operativen Anforderungen, rechtlichen Vorgaben, Governance und Resilienz. Wer die dafür notwendige Analyse digitaler Assets und Abläufe aufschiebt, wird diese im Ernstfall unter massivem Druck nachholen müssen. Souveränität und Resilienz gegen Cyberattacken hängen untrennbar zusammen.
An der Firmen-IT zerren viele Entwicklungen. Die immer häufiger werdenden Cyberangriffe – an die 60 allein bekanntgewordene Cybervorfälle in Deutschland – sind ein Stresstest der digitalen Unabhängigkeit für die betroffenen Organisationen. Denn Ransomware-Attacken verlangen eine schnelle Recovery – und diese müssen Unternehmen in der eigenen Hand haben.
Zugleich wird Resilienz auf europäischer Ebene weiter vorangetrieben. Die EU leistet ihren gesetzgeberischen Beitrag durch den Cyber Resilience Act, der Standards für digitale Produkte und die Supply Chain durchsetzen wird. Seit dem 11. September 2026 können Organisationen auf Pflichtmeldungen zu Schwachstellen warten und folglich auf diese reagieren.
Das Thema Resilienz ist spätestens damit eindeutig auf der Prioritätenliste der Führungsebene gelandet. Dort sind wichtige Fragen zu digitaler Souveränität stärker in den Fokus geraten. Bei Souveränität ist nicht nur der Speicherort von Daten und Diensten plötzlich wichtig. Es geht darum, wie Unternehmen ihren Betrieb aufrechterhalten können, wenn sich geopolitische, rechtliche oder operative Rahmenbedingungen plötzlich ändern.
Ineinander verwoben
Auf den ersten Blick scheint es, dass sich Fragen der Resilienz und Souveränität unabhängig voneinander betrachten lassen. Wer dies tut, wird in der Praxis und im Ernstfall während einer laufenden Cyberattacke aber das Gegenteil feststellen.
Denn eine Ransomware-Attacke ignoriert Ländergrenzen und Rechtsräume, sie nimmt jeden Workload ins Visier. Um die Daten den Souveränitätsvorgaben entsprechend wiederherzustellen, dürften nur Mitarbeiter aus der vorgeschriebenen Rechtsordnung Daten in ihrer Produktionsumgebung wiederherstellen. Wenn Teams außerhalb dieser Region eingebunden werden, folgen sie nicht denselben Souveränitätsstandards wie sie in der Produktivumgebung gelten.
Eine weitere Herausforderung kommt hinzu: Im Ernstfall könnten saubere Daten und Wiederherstellungspunkte außerhalb einer Souveränitätsgrenze liegen. So wird es schwierig, kritische Dienste aus sauberen Wiederherstellungspunkten, in der erforderlichen Reihenfolge und durch autorisierte Personen innerhalb der Souveränitätsgrenze wiederherzustellen. Souveränität ohne Resilienz ist unvollständig und reißt Lücken. Souveränität ohne Resilienz – und umgekehrt – sind Stückwerk.
Angemessenes Maß finden
Gradmesser für die Unabhängigkeit sollte nicht sein, für jeden Workload ein Höchstmaß an Souveränität anzustreben. Dies kann zu unnötigen Kosten, zusätzlichem Betriebsaufwand, Einschränkungen bei Services und technologischer Komplexität führen. Ein realistischeres, zielgerichtetes und effektiveres Prinzip ist das einer minimal notwendigen Souveränität: ein angemessenes Maß an Kontrolle für jeden Workload, das konsequent durchgesetzt und kontinuierlich nachgewiesen wird.
Eine Buchungsplattform, eine Datenbank für Kundentransaktionen und ein internes Kollaborationstool unterliegen oft unterschiedlichen rechtlichen Verpflichtungen und Risikoprofilen. Sie sollten nicht souveränitätstechnisch über einen Kamm geschoren werden. Kontrollen gilt es anzupassen, damit eine Schutz-, Sicherungs- und Verfügbarkeitsarchitektur den tatsächlichen Anforderungen entspricht.
Mehrere Optionen für souveräne Datenspeicher
Dies erfordert den Einsatz von geeigneten Plattformlösungen und die Einbeziehung richtiger Partner. Plattformen für Cybersicherheit im Zusammenspiel mit den Souveränitätsangeboten von Hyperscalern (wie AWS) oder inländischen Rechenzentrumsanbietern (zum Beispiel Stackit) reichen die Hand zur Souveränität.
Unternehmen behalten dabei die Kontrolle über Datenstandort, Betrieb und Sicherheit der Umgebung sowie über die Administration der Verschlüsselungs-Keys. Damit werden wichtige Fragen der Datenlokalität, der technologischen, operativen und rechtlichen Souveränität beantwortet und schaffen für die Firmen einen klaren Rechtsrahmen.
Am Ende ist digitale Souveränität keine Fahne, die auf einer Plattform aufgepflanzt werden kann. Sie setzt bewusste Abwägungen voraus, die Technologie, Betrieb, Recht, Governance und Resilienz miteinander verbinden. Unternehmen, die einen solchen Bewertungsprozess durchlaufen, bevor sie sich für eine souveräne Umgebung entscheiden, sind besser vorbereitet, um auf die Anforderungen von Aufsichtsbehörden, Kunden und Aufsichtsgremien zu reagieren.
Information zu Commvault-Optionen
Damit Organisationen ihre Resilienz- und Soveränitätsanforderungen passgenau treffen können, arbeitet Commvault unter anderem mit mehreren Partnern wie AWS und StackIT zusammen. Die Commvault-Cloud-Plattform ist auf der European Sovereign Cloud von AWS und STACKITs Sovereign Cloud verfügbar. Commvault-Kunden können diese Ressourcen als Speicher für eine unveränderliche sowie Air-Gap-isolierte Datensicherung verwenden. Weitere Informationen dazu auch in Zukunft in Commvault Podcasts.
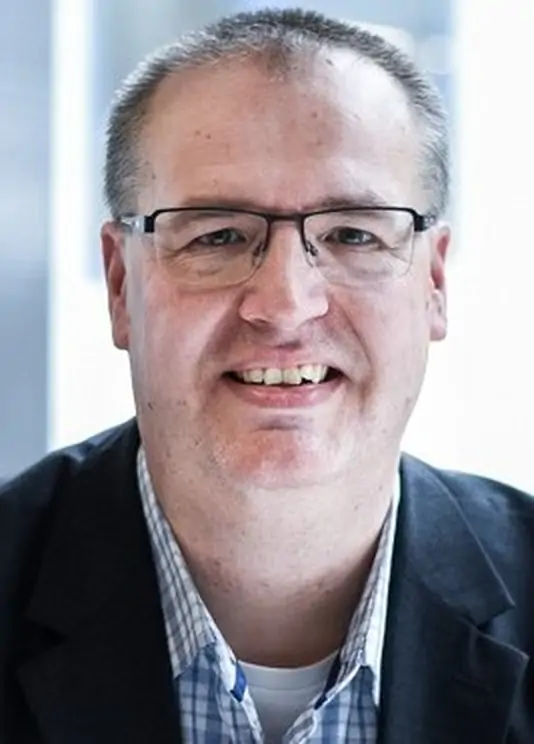
Marc Molyneux, Field CTO, Commvault




Neueste Kommentare
5. Oktober 2026
3. Oktober 2026
2. Oktober 2026
1. Oktober 2026
12. September 2026
4. September 2026